
GitHubs neue Paket-Firewall kann Coding-Agenten davon abhalten, riskante Abhängigkeiten zu installieren
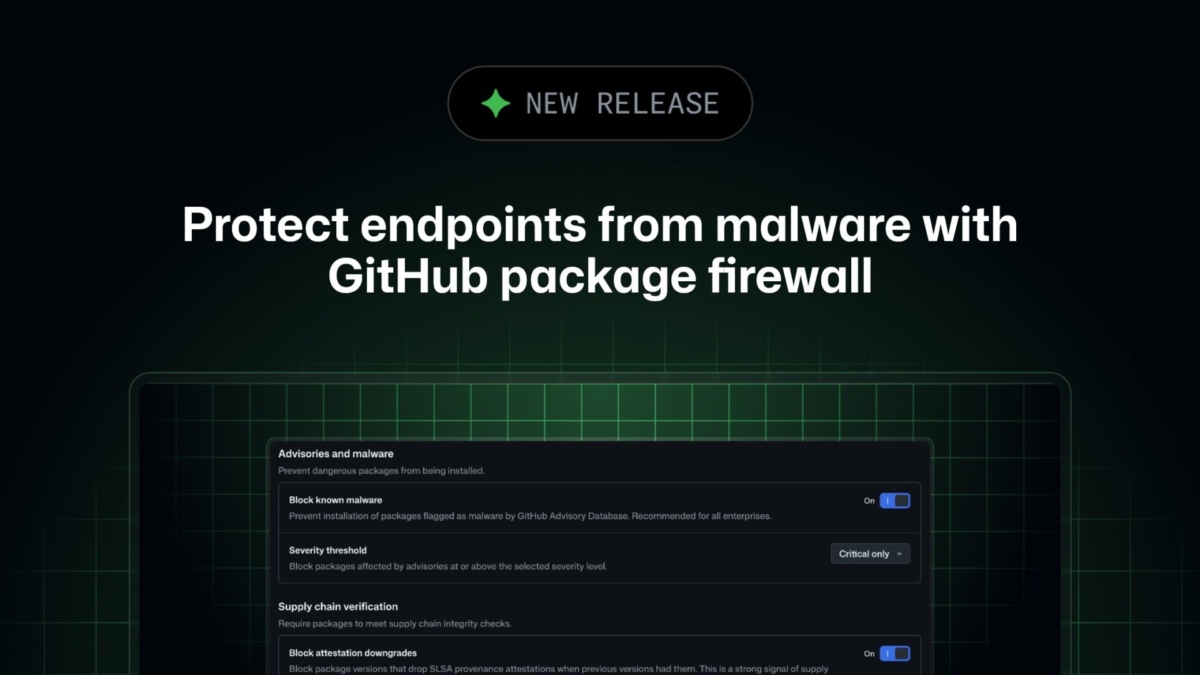
GitHub hat eine Package Firewall eingeführt, die Abhängigkeitsinstallationen blockieren kann, bevor ein Coding-Agent oder ein automatisierter Build sie herunterlädt. Die öffentliche Vorschau ist für Enterprise-Cloud-Kunden verfügbar, einschließlich derer, die Datenresidenz nutzen.
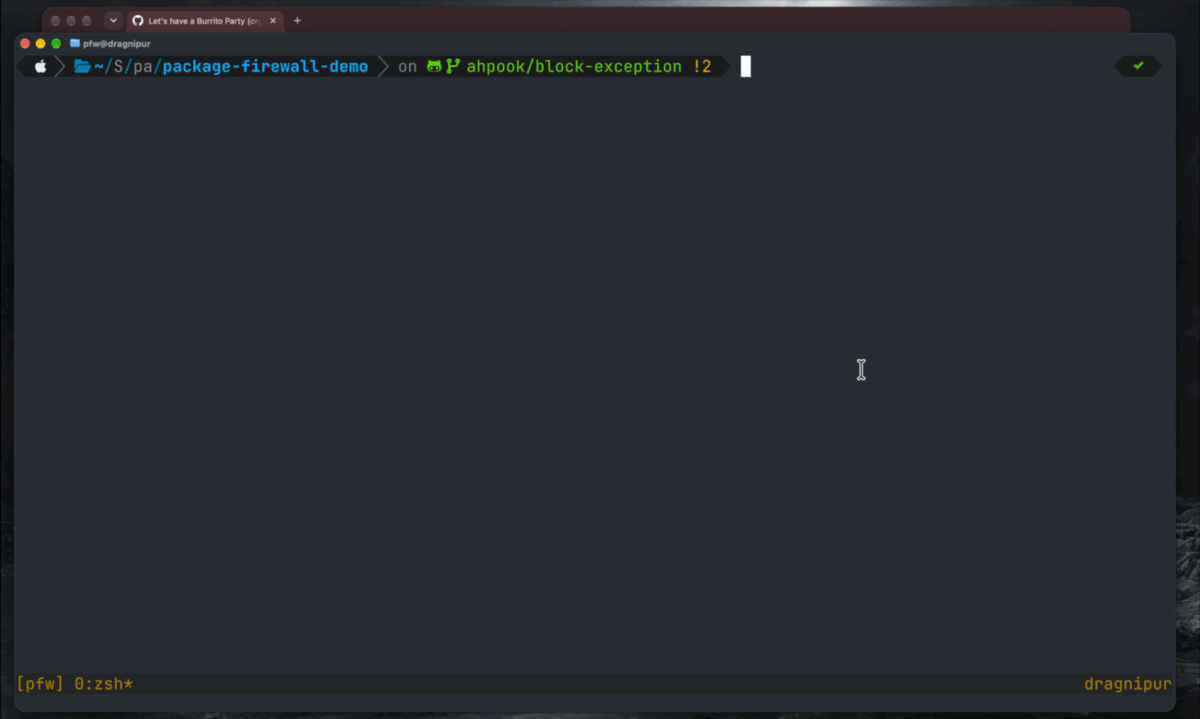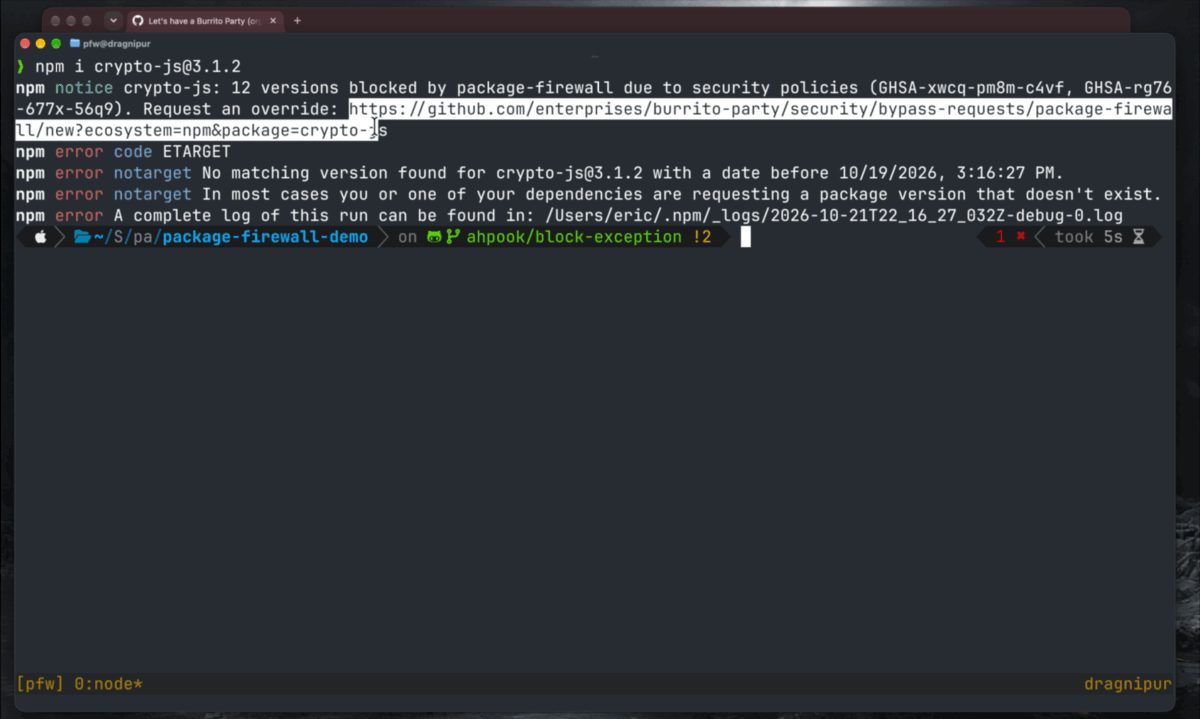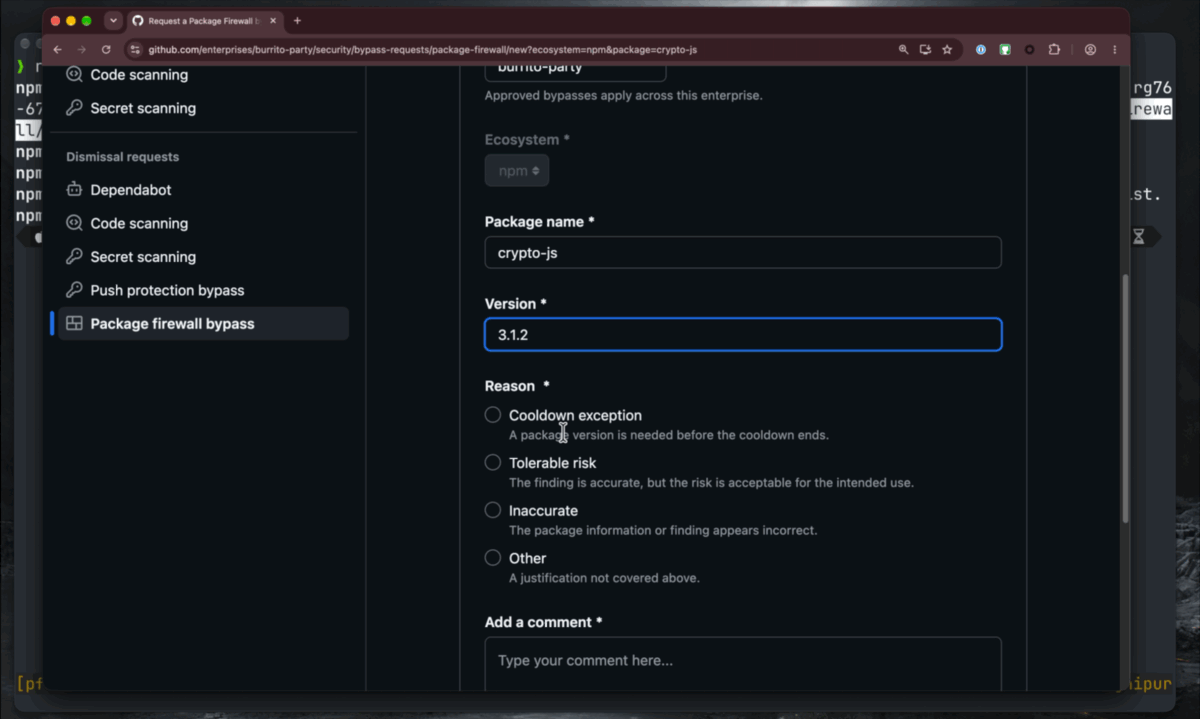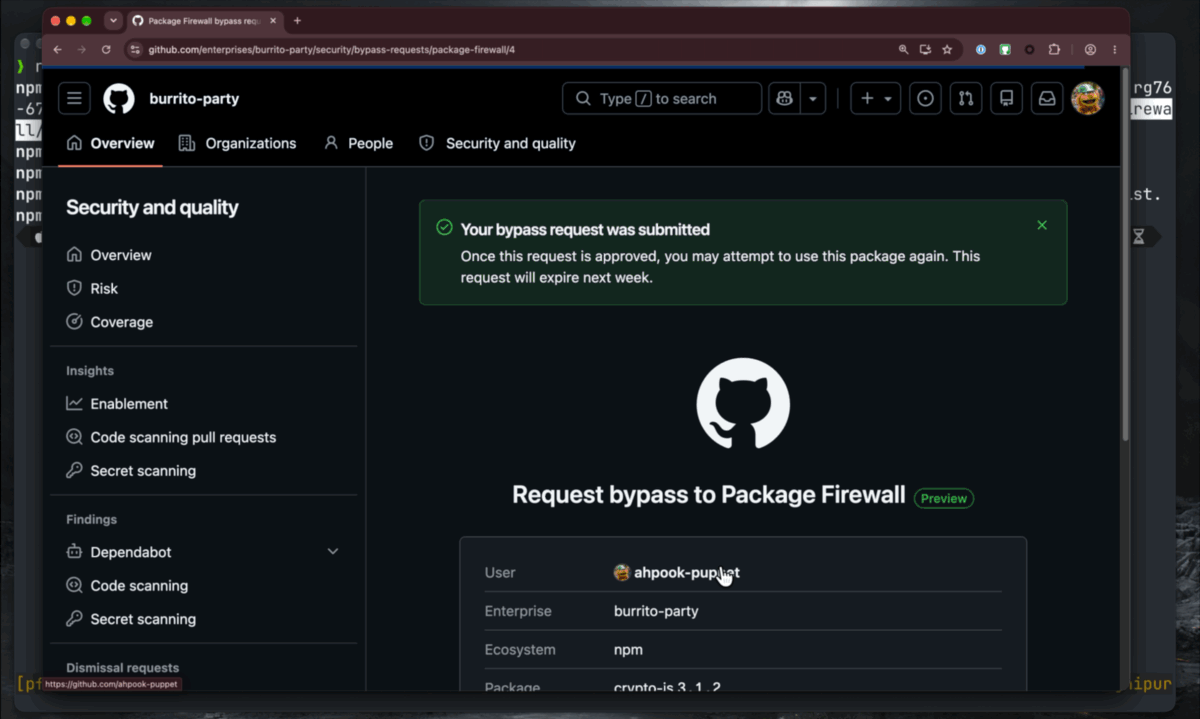
GitHubs Demonstration zeigt eine Abkühlungs-Sperre und den Workflow für Ausnahmeanträge. Bild: GitHub
Der Dienst unterstützt derzeit nur npm-Pakete. Während der Vorschau ist er kostenlos; bei allgemeiner Verfügbarkeit ist eine nutzungsbasierte Abrechnung geplant.
Die Firewall prüft Paketanforderungen, bevor sie das Installationsprogramm erreichen
Administratoren definieren Richtlinien und konfigurieren dann Endpunkte oder interne Registries, um Anfragen über die Firewall statt direkt an die vorgelagerten Paket-Repositories zu senden. Sowohl Paketlisten-Anfragen als auch die Downloads selbst werden überprüft.
Zu den verfügbaren Steuerungsmöglichkeiten gehören eine Abkühlphase für neu veröffentlichte Pakete, Prüfungen anhand von Malware- und Schwachstellenhinweisen in der GitHub Advisory Database sowie Supply-Chain-Prüfungen wie etwa Attestierungs-Downgrades.
Die Abkühlphase soll eine Wartezeit bieten, bevor neue Releases installiert werden können. Sie ist eine Richtlinienentscheidung, kein Beweis dafür, dass ein älteres Paket harmlos oder jedes neu veröffentlichte Paket gefährlich ist.
Wenn ein Paket fälschlicherweise blockiert wird, können Benutzer eine Ausnahme beantragen. Der Workflow bietet Administratoren die Möglichkeit, einen bestimmten Fall zu überprüfen, ohne die übergeordnete Richtlinie aufzugeben.

Die GitHub Advisory Database liefert Malware- und Schwachstelleninformationen, die von der Firewall verwendet werden. Bild: GitHub
Coding-Agents schaffen einen Anlass, Prüfungen früher anzusetzen
GitHub hebt Agents und CI-Runner hervor, weil sie oft Abhängigkeiten installieren, während sie eine Aufgabe erledigen, ohne dass eine Person jede Installation überprüft. Ein Installations-Gate kann die Regeln der Organisation an diesem Punkt im Workflow anwenden.
Die Firewall muss konfiguriert werden, und Anfragen müssen tatsächlich über sie laufen. Sie wird nicht als Schutz beschrieben, der automatisch jeden Entwicklungsrechner, jedes Paket-Ökosystem oder jeden Agenten abdeckt, sobald ein Unternehmen Zugriff auf GitHub hat.
MIXED hat über die Verbreitung offizieller Agenten-Integrationen für Entwicklungswerkzeuge berichtet. Da diese Agents mehr Setup-Arbeit übernehmen, werden Abhängigkeitskontrollen Teil der Verwaltung ihrer Ausführungsumgebung. Das erste Angebot von GitHub ist ein spezifisches npm-Richtlinien-Gate, dessen Funktionsumfang während der Vorschau noch weiterentwickelt wird.

