
OpenAI sagt, GPT-6 Cyber hat 81 Firefox-Sicherheitslücken gefunden, und Mozilla hat mit der Bereitstellung von Fixes begonnen
OpenAI gibt an, dass sein neues Cybersicherheitsmodell Forschern geholfen hat, 81 bisher unbekannte Firefox-Schwachstellen zu finden, die Mozilla als hohen Schweregrad eingestuft hat. Das Unternehmen erklärt, dass Mozilla bereits Korrekturen für viele der Probleme veröffentlicht hat, obwohl es keine vollständige öffentliche Zuordnung jeder Erkenntnis zu einem bestimmten Browser-Update bereitgestellt hat.
Das Modell, GPT-6 Cyber, ist darauf ausgelegt, Sicherheitsforschern dabei zu helfen, Schwachstellen zu finden und zu testen sowie Korrekturen vorzuschlagen. Es ist keine neue Option, die jedem ChatGPT-Nutzer zur Verfügung steht: Der Zugriff ist über das Daybreak-Red-Sicherheitsprogramm von OpenAI auf genehmigte Nutzer beschränkt.
Die Erkenntnisse sind eine Erinnerung daran, dass selbst Software, die von erfahrenen Sicherheitsteams überprüft wurde, Fehler in ihrem Code verbergen kann. Es handelt sich zudem um unternehmenseigene Forschungsergebnisse, nicht um einen Beleg dafür, dass die 81 Firefox-Probleme gegen Nutzer ausgenutzt wurden.
Bild: Mozilla
Was OpenAI nach eigenen Angaben in Firefox gefunden hat
In seiner Ankündigung erklärt OpenAI, dass GPT-6 Cyber Beweise und reproduzierbare Tests für die 81 neuen Erkenntnisse geliefert hat. Es identifizierte außerdem 30 bereits bekannte Probleme, die schwerwiegender erschienen, als frühere Bewertungen vermuten ließen. Diese 30 sind eine separate Gruppe und nicht weitere 30 neu entdeckte Schwachstellen.
Bild: OpenAI
OpenAI erklärt, dass es die Erkenntnisse und Kandidaten-Patches mit Mozilla geteilt hat. Mozillas Firefox-159-Sicherheitshinweis listet mehrere Sicherheitskorrekturen auf, die OpenAI-Forschern oder OpenAI Codex Security zugeschrieben werden. Der Sicherheitshinweis selbst legt nicht fest, welches Modell jedes Problem gefunden hat oder wie die gesamte Gruppe von 81 Problemen bestimmten Korrekturen zuzuordnen ist.
Wenn Sie Firefox verwenden, ist der praktische Schritt der altbekannte: Halten Sie es auf dem neuesten Stand. Die Ankündigung besagt nicht, dass jedes Problem jede Version betrifft oder dass jede Korrektur in Firefox 159 enthalten ist.
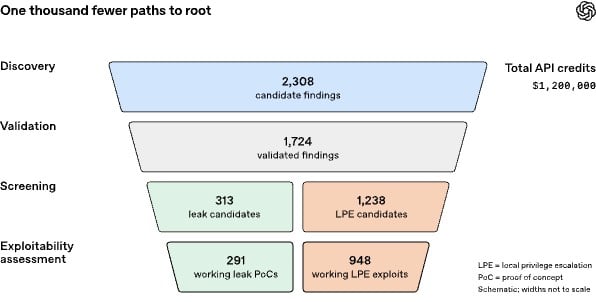
Bild: OpenAI
Der Linux-Test hat etwas anderes gemessen
In einer separaten Untersuchung erklärt OpenAI, dass das Modell 1.724 Linux-Kernel-Schwachstellen reproduziert und für 948 davon funktionierende lokale Exploits zur Rechteausweitung entwickelt hat. Ein Exploit zeigt, dass eine Schwachstelle unter den getesteten Bedingungen ausgenutzt werden kann; diese Zahl ist keine Zählung von 948 neu entdeckten Fehlern.
Das Unternehmen erklärt, dass es 304 kritische Erkenntnisse mit vorgeschlagenen Patches an die Maintainer gemeldet hat und an weiteren Korrekturen arbeitet. Sein Forschungsbericht beschreibt eine menschliche Überprüfung, bevor Erkenntnisse gemeldet werden, anstatt die vom Modell vorgeschlagenen Patches als automatisch einsatzbereit zu behandeln.
OpenAI bewertet die Cybersicherheitsfähigkeit von GPT-6 Cyber im Rahmen seines eigenen Bereitschaftsrahmens als „Kritisch“. Die Systemkarte beschreibt Identitätsüberprüfung und andere Zugriffskontrollen; die Benchmark- und Scope-Following-Ergebnisse von OpenAI sollten als Tests unter den angegebenen Bedingungen verstanden werden, nicht als Garantie, dass das Modell niemals einen Fehler machen wird.

